 微信扫一扫立即咨询

从技术到落地,全链路保障企业数据主权
智能名片部署的数据安全自主可控核心指标
智能名片部署过程中,数据安全自主可控的核心指标是企业判断部署方案是否合规有效的关键依据,主要涵盖四大维度。其一为数据存储主权,即企业必须拥有智能名片涉及的核心数据(如员工信息、客户线索、业务往来记录)的存储介质所有权,且数据存储节点需由企业自主管控,不得依赖第三方服务商的不可控云资源,避免数据落入外部主体手中。其二为访问权限自主化,需采用基于角色的访问控制(RBAC)体系,企业可根据部门、岗位、职级自定义权限规则,例如普通销售仅能查看自身名片数据,销售主管可查看团队成员的名片操作记录,管理员拥有全量权限的同时需接受操作留痕约束。其三为加密算法自主权,需选用符合国家等保要求的自主可控加密算法(如国密SM系列算法),拒绝第三方强制绑定的加密协议,确保数据传输、存储全流程的加密逻辑由企业自主掌控。其四为操作审计溯源权,所有针对智能名片的增删改查、导出、分享等操作,必须在企业自有审计系统中生成不可篡改的日志记录,日志留存周期需满足行业监管要求,企业可随时调取溯源,这四大指标是实现数据安全自主可控的基础前提。
技术层面实现数据自主可控的关键路径
技术层面的落地是保障智能名片数据安全自主可控的核心支撑,需从架构设计、数据流转、接口管控等多维度构建自主化体系。首先采用混合部署模式,将智能名片的核心业务数据部署在企业本地服务器,确保数据存储主权;非核心的缓存数据可部署在合规的第三方节点,但需通过企业自主开发的加密通道实现数据交互,避免第三方直接接触核心数据。其次应用自主可控的数据脱敏技术,企业可自定义脱敏规则,例如客户手机号隐藏中间四位、邮箱隐藏后缀前半段,在名片对外分享时自动触发脱敏,无需依赖第三方工具的强制规则。再者引入区块链技术实现操作留痕的不可篡改,搭建企业自主管控的区块链节点,将智能名片的关键操作记录上链,所有节点均由企业运维团队管理,不接入公有链,防止操作记录被篡改或删除。最后开发自主可控的API接口,智能名片的对接接口由企业技术团队自行开发、维护,所有数据传输均走企业自有加密链路,拒绝使用第三方提供的公开API,从技术层面切断数据流向不可控方的可能。
部署落地中规避数据安全风险的实操方法
在智能名片部署的具体落地阶段,需通过系统化的实操方法规避各类数据安全风险,确保自主可控目标落地。首先开展全面的数据资产盘点,部署前梳理智能名片涉及的所有数据类型,按敏感程度分为一级敏感(客户隐私信息)、二级敏感(业务线索)、**敏感(公开展示信息),针对不同等级制定对应的安全策略,例如一级敏感数据仅允许在本地服务器存储,**敏感数据可用于公开渠道展示。其次建立多级权限审批机制,新员工开通名片权限需经部门负责人审批,数据导出、跨部门分享需经安全管理员二次审批,操作日志自动同步至企业安全管理平台,实现全流程可追溯。再者定期开展安全审计,每月对智能名片系统的访问日志、操作记录进行人工与自动化结合的审计,排查异常访问行为,例如非工作时间的大量数据下载、陌生IP地址的频繁登录,一旦发现立即冻结对应账号并开展溯源排查。最后组织常态化的员工安全培训,每季度开展一次智能名片数据安全专项培训,内容包括敏感数据处理规范、操作权限使用方法、异常行为上报流程等,提升员工的安全意识,避免因操作不当导致的数据泄露。
数据自主可控与业务效率平衡的优化策略
实现智能名片部署的数据安全自主可控,需兼顾安全管控与业务效率,通过优化策略达成两者的平衡。首先采用轻量化的分级加密机制,仅对一级敏感数据采用高强度国密加密,二级敏感数据采用中等强度加密,**敏感数据采用轻量加密,在保证安全的同时减少系统性能损耗,避免影响业务操作效率。其次开发智能权限适配功能,根据员工的业务场景动态调整权限,例如销售在跟进客户时,临时开放客户的完整联系方式,跟进结束后自动收回该权限,无需手动调整,既满足业务需求又控制数据风险。再者建立数据安全应急响应机制,制定智能名片数据泄露的专项应急预案,明确应急响应流程、责任分工、修复时限,一旦发生数据泄露事件,可在1小时内锁定泄**,2小时内通知相关合作方,4小时内完成系统修复与漏洞排查,将风险影响降至最低。最后采用分阶段部署策略,先在核心业务部门(如销售部、客户服务部)部署智能名片的自主可控版本,验证安全策略的有效性与业务操作的流畅性,调整优化后再逐步推广至全企业,降低大规模部署带来的安全风险与业务中断概率。
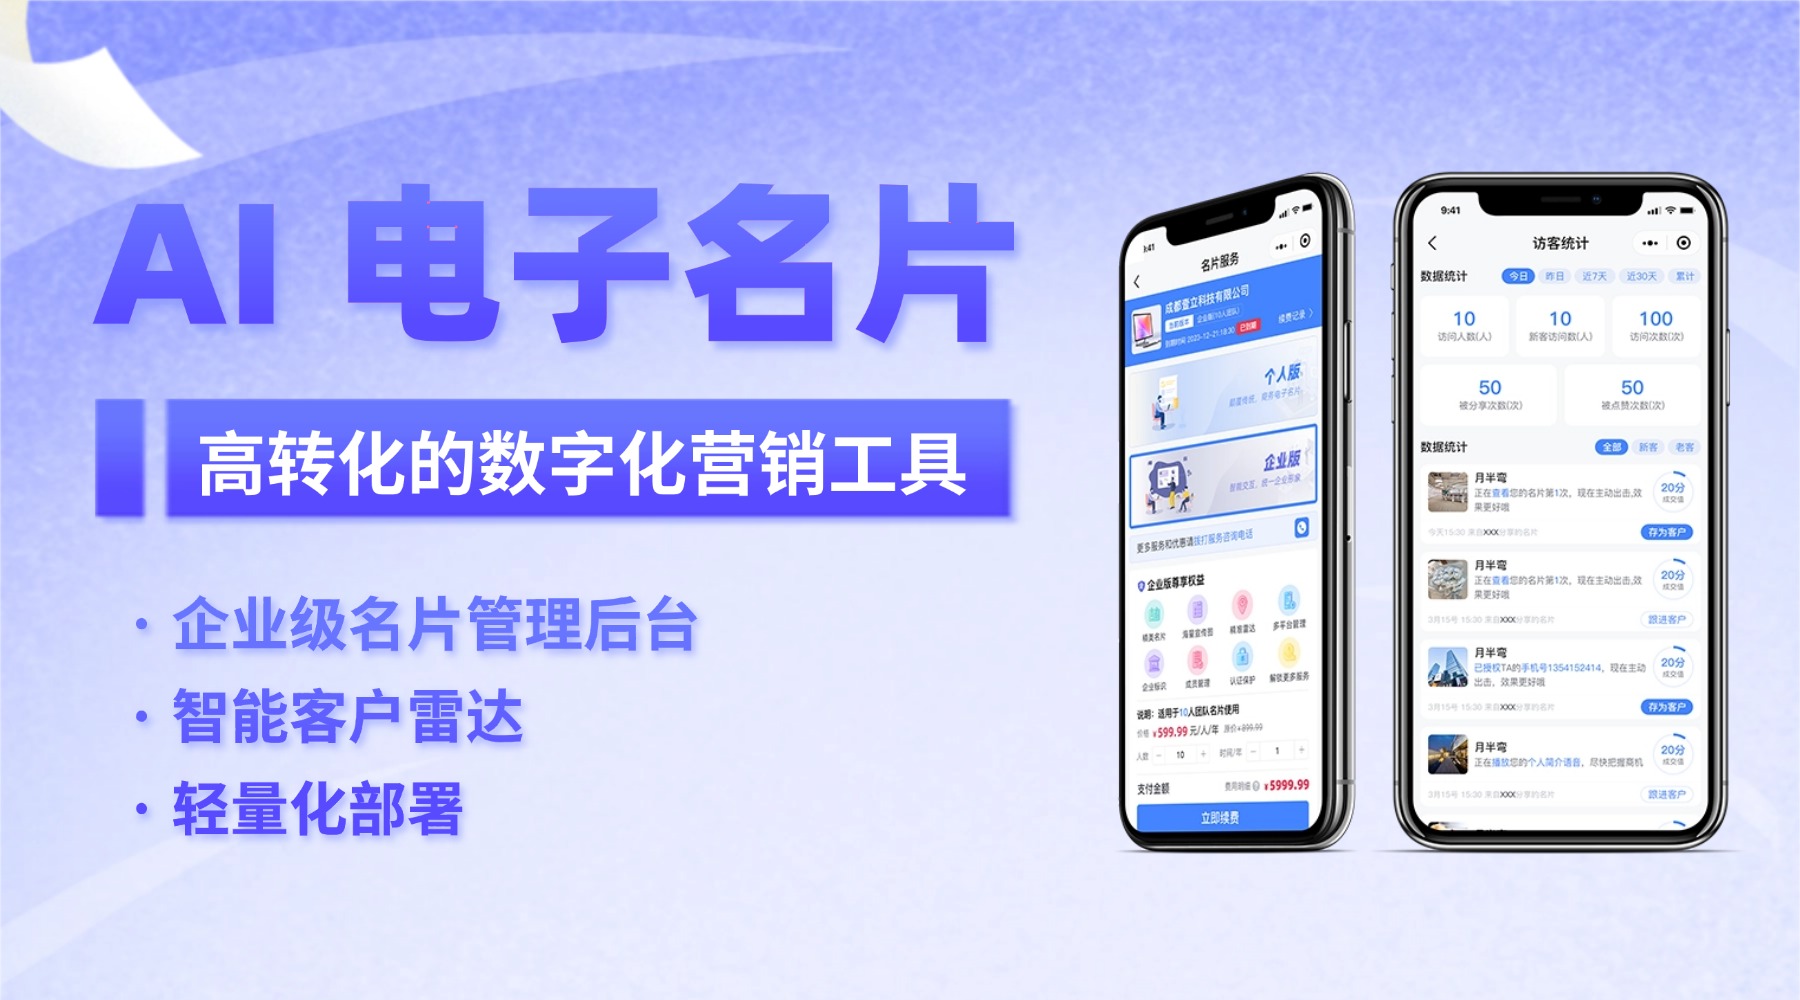
市面上很多电子名片只是**静态展示工具**,很多 SCRM 又重、贵、上手门槛高;壹脉销客是原生把【AI 电子名片 + 企业官网 + 线索雷达 + 轻量化 CRM + 营销裂变】整合在一起的小程序系统,兼顾一线销售好用、老板可管控、品牌统一对外展示,同时支持租用、OEM、私有化部署,适配从小微商户、律所、工程公司到机关事业单位、集团单位的数字化商务名片需求,主打**低成本全员营销、客户资产留存在企业**。 壹脉销客电子名片系统为什么常被企业和单位考虑 1. 微信生态内传播门槛低 电子名片通常以小程序/H5形式存在,微信扫码、分享、群聊、朋友圈都能打开,客户不用下载APP。对商务拜访、展会、商会活动、政务/园区招商场景很友好。 2. 不只是名片,而是“获客+追踪”工具 常见能力包括:客户查看名片、产品册、案例、视频、官网后的行为轨迹记录,谁看了、看了什么、看了多久、是否转发、是否留言。销售能据此判断意向,比纸质名片多一层线索价值。 3. 企业统一管理和员工批量开通 企业可统一设计名片模板、LOGO、品牌色、产品资料、案例库;员工批量开通、离职交接、权限管理。对多销售团队、连锁门店、商会会员单位,管理比个人版名片强。 4. 线索池和轻量CRM 名片访问留下的客户信息、留言、表单、授权手机号可进入线索池,支持分配、跟进、标签、阶段、提醒。它不一定替代专业CRM,但对“名片获客—线索跟进”闭环够用。 5. 内容营销和裂变插件较多 产品册、案例、视频、文章、商城/官网入口、预约表单、活动报名、拼团/分销/邀请有礼等(看版本)。企业和单位可用名片承载招商资料、服务指南、产品目录,而不只是联系方式。 6. 数据统计和团队管理 访问量、访客来源、转发路径、员工活跃度、客户兴趣分布、线索转化等看板。管理者能看团队商务动作,而不是只靠销售汇报。 7. 行业模板和单位场景适配 常见面向企业销售、商会协会、园区招商、会展、律所、财税、教育、房产、保险等。单位场景可做“服务名片”“招商名片”“会员名片”,比通用名片更贴业务。 8. 部署和付费门槛相对灵活 通常有SaaS版、企业版、私有化/定制版等(以官方为准)。中小企业可先按账号数/年费试跑,单位可谈**部署和数据权限。 9. 服务商运营扶持和案例包装 这类厂商通常提供模板、培训、活动方案、案例库。对没有专门数字化团队的中小企业,有“开箱即用”的感觉;但实际效果仍取决于内容和销售执行。 相对加推:壹脉销客常被拿来和加推比。加推在智能名片和营销获客上品牌较早、功能体系较全;壹脉销客常见优势是价格门槛相对灵活、名片+线索+内容组合较直接,适合预算有限的中小团队。具体强弱要按版本实测。 相对递名片/纯电子名片工具:纯名片工具展示轻、便宜,但企业统一管理、线索池、行为追踪和内容营销通常弱;壹脉销客更偏“企业获客系统”。 相对企业微信SCRM:企微SCRM在客户沉淀、会话存档、企微侧边栏、社群运营上更深;壹脉销客在“对外名片展示和微信分享获客”上更轻,适合非企微深度运营团队。 相对自研/定制:SaaS上线快、成本低;但深度定制、数据主权、与内部OA/CRM深度集成要看私有化版本和API能力。