 微信扫一扫立即咨询

掌握判断数据安全源码合规性的方法
在数字化时代,智能名片源码的数据安全合规性至关重要。下面将从几个关键方面来探讨如何判断其合规性。
法律法规遵循情况
判断数据安全的智能名片源码合规性,首先要考察其对相关法律法规的遵循情况。不同国家和地区都有针对数据保护和安全的法律,比如欧盟的《通用数据保护条例》(GDPR)、中国的《网络安全法》《数据安全法》等。源码必须符合这些法律规定,确保用户数据的收集、存储、使用和共享都在合法框架内进行。
例如,一家开发智能名片的企业,其源码在收集用户信息时,没有明确告知用户收集的目的、方式和范围,并且在未获得用户同意的情况下将数据共享给第三方,这就违反了相关法律规定。而合规的源码会在收集数据前向用户提供清晰的隐私政策,明确告知数据的使用方式,并获得用户的明确授权。
数据加密与访问控制
数据加密和访问控制是保障数据安全的重要手段。合规的智能名片源码应该采用先进的加密算法对用户数据进行加密,防止数据在传输和存储过程中被窃取或篡改。同时,要建立严格的访问控制机制,只有经过授权的人员才能访问和处理数据。
以某知名智能名片应用为例,其源码采用了SSL/TLS加密协议对数据传输进行加密,确保数据在网络传输过程中的安全性。在数据存储方面,使用了对称加密算法对用户信息进行加密存储。并且,通过角色权限管理系统,对不同用户角色设置不同的访问权限,只有管理员和相关授权人员才能查看和处理敏感数据。
安全审计与应急响应
安全审计和应急响应机制也是判断源码合规性的重要因素。合规的源码应该具备完善的安全审计功能,能够记录和监控数据的访问和操作情况,以便及时发现异常行为。同时,要有应急预案,当发生数据安全事件时,能够迅速采取措施进行应对,减少损失。
比如,某智能名片平台的源码设置了详细的审计日志,记录了每一次数据访问的时间、用户、操作内容等信息。一旦发现异常的访问行为,系统会自动发出警报,并启动应急响应流程。平台会立即对事件进行调查,采取措施防止数据进一步泄露,并及时通知受影响的用户。
判断数据安全的智能名片源码合规性需要从法律法规遵循、数据加密与访问控制、安全审计与应急响应等多个方面进行综合考量,确保源码能够有效保护用户数据的安全。
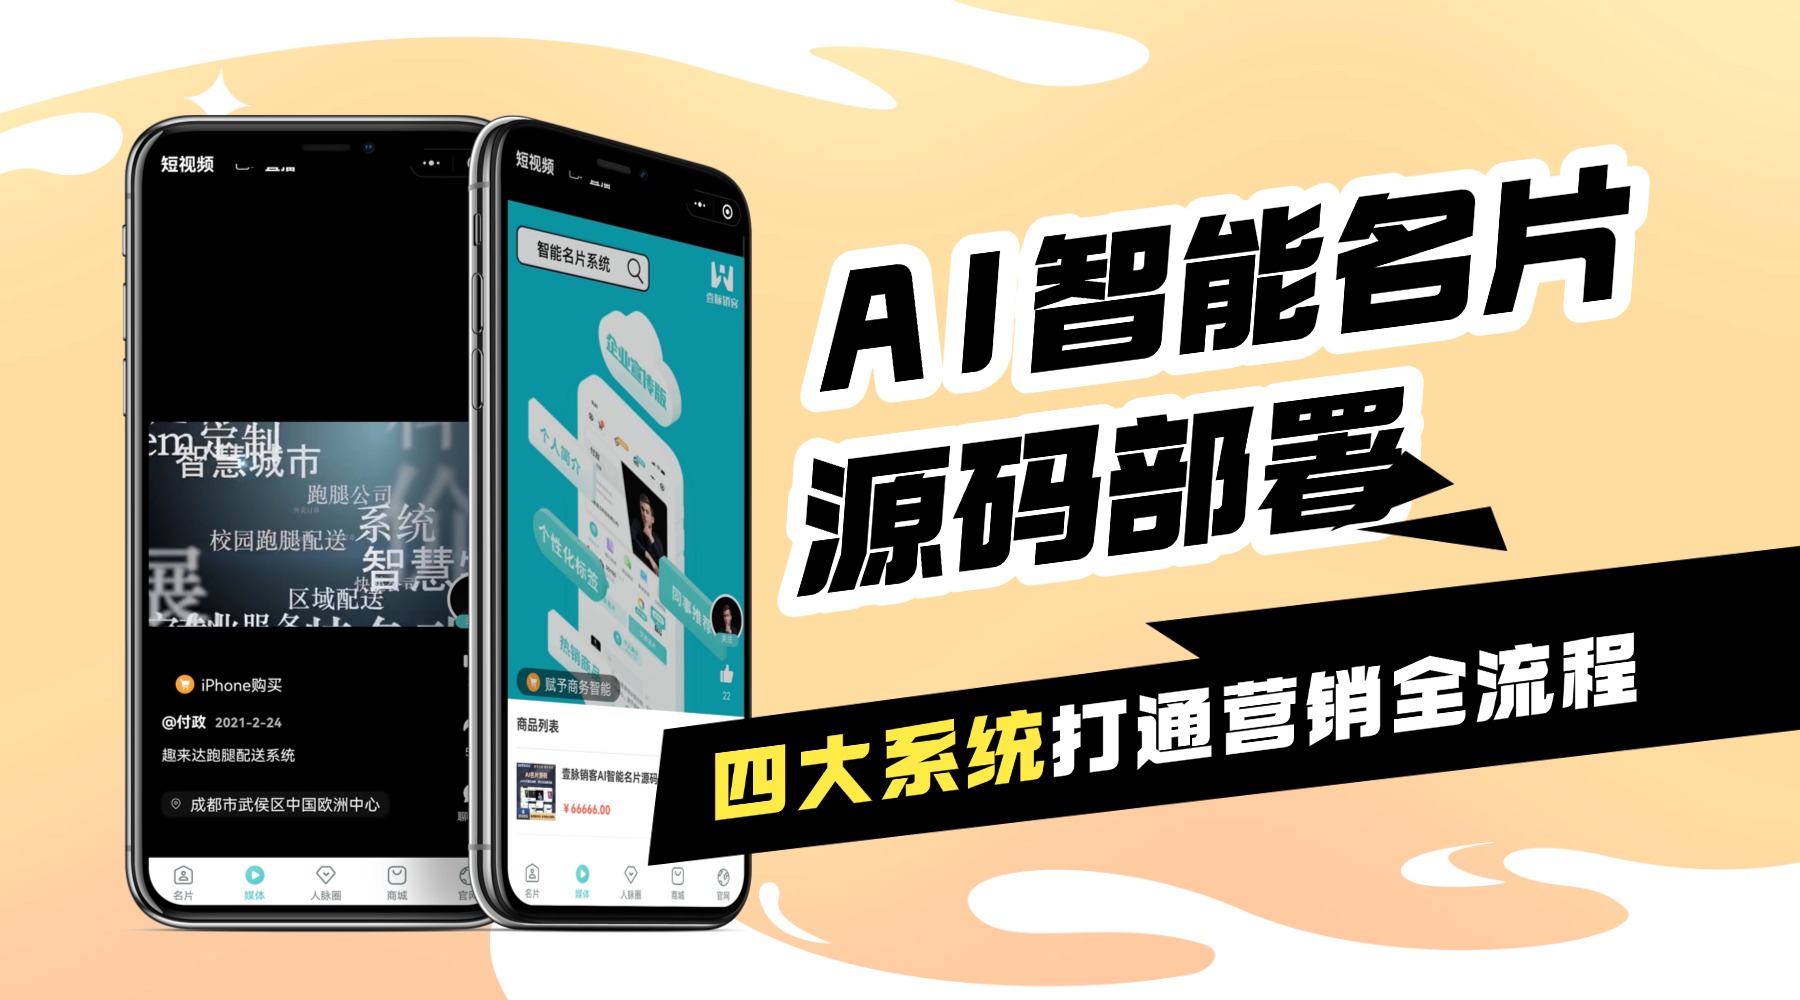
壹脉智能电子名片源码,一套整合 AI 名片、裂变商城、智能 CRM、营销获客、团队管控多重能力,助力企业、服务商快速搭建属于自己品牌的私域营销平台。全套源码无加密,支持独立私有化部署,完整交付开发与部署文档,可深度二次开发,数据完全留存自有服务器,不必担心客户资源被第三方截留。系统搭载多套精美名片模板,可视化 DIY 页面配置,一键生成全员电子名片,融合企业微型官网、产品展示、短视频直播、活动表单,一张名片承载企业全部宣传资源。内置获客雷达 24 小时追踪访客行为,记录访问时长、浏览轨迹,智能生成客户画像与成交预测,及时推送商机提醒;高效抓取意向线索,告别盲目拓客。拼团、秒杀、优惠券、多级分销、获客海报文章等丰富裂变工具,驱动全员营销,激活人脉转介绍,打通线索获取、跟进、转化全链路。后台完备的 CRM 管理体系,客户标签归档、跟进记录永久留存,杜绝员工离职带走客户;BOSS 数据雷达实时查看销售排行、业绩报表、成员考核,实现团队数字化管控,适配地产、教育、家居、金融等各行各业。